Rechtsstand 2026: Zugangsrecht und Produktgestaltung unterscheiden
Stand 24. September 2026 gilt der Data Act seit 12. September 2025. Nutzer in der Europäischen Union können seitdem Zugang zu bestimmten Daten verlangen, die durch die Nutzung eines vernetzten Produkts oder verbundenen Dienstes entstehen, und ihre Bereitstellung an Dritte anweisen. Vernetzte Produkte reichen von Fahrzeugen und Medizingeräten bis zu Pumpen, Robotern und anderen industriellen Maschinen.
Eine zweite Frist ist für Produktentwicklung und Vertrieb wichtig: Die Pflicht aus Artikel 3 Absatz 1, Daten standardmäßig leicht, sicher, kostenlos, in einem umfassenden, strukturierten, gängigen und maschinenlesbaren Format und – soweit relevant und technisch durchführbar – direkt zugänglich zu machen, gilt nach Artikel 50 Absatz 4 für Produkte und verbundene Dienste, die nach dem 12. September 2026 in Verkehr gebracht werden. Bestehende Zugangsansprüche und diese neue Gestaltungspflicht dürfen deshalb nicht miteinander verwechselt werden.
Der Beitrag beschreibt einen technischen und organisatorischen Umsetzungsrahmen. Er ersetzt keine rechtliche Prüfung von Produkt, Unternehmensgröße, Rolle, Datenkategorie oder Einzelfall.
Vernetztes Produkt, verbundener Dienst und Dateninhaber bestimmen
Ein vernetztes Produkt erlangt, erzeugt oder erhebt Daten über seine Nutzung, Leistung oder Umgebung und kann diese über eine elektronische Verbindung oder einen geräteinternen Zugang übermitteln. Ein verbundener Dienst beeinflusst die Funktionsweise des Produkts, etwa indem eine Anwendung Befehle oder Einstellungen überträgt. Reine Datenverarbeitungs-, Speicher- oder Übertragungsprodukte sind nicht allein wegen ihrer technischen Funktion automatisch vernetzte Produkte in diesem Sinn.
Die Rollen werden pro Produkt und Dienst bestimmt. Nutzer ist insbesondere, wer ein Produkt besitzt, mietet oder least beziehungsweise einen verbundenen Dienst nutzt. Dateninhaber ist, wer aufgrund des Data Acts, anderer Vorschriften oder einer vertraglichen Grundlage die betreffenden Daten nutzen und bereitstellen kann. Komponentenlieferant, Plattformbetreiber und Hersteller können unterschiedliche Rollen haben; der Markenname allein beantwortet die Zuordnung nicht.
Für Kleinst- und Kleinunternehmen sowie zeitweise für mittlere Unternehmen enthält Artikel 7 besondere Ausnahmen. Verbundene Unternehmen und Auftragskonstellationen können diese Begrenzung verändern. Die Unternehmensgröße sollte daher nicht als einfache Checkbox in den Prozess eingebaut werden, sondern vor einer Ausnahme fachkundig geprüft werden.
Rohdaten, Metadaten und abgeleitete Informationen sauber trennen
Der Datenkatalog beginnt bei den Daten, die das Produkt oder der verbundene Dienst bei seiner Nutzung erzeugt: beispielsweise Temperatur, Druck, Durchfluss, Betriebszustand, Position oder Geschwindigkeit. Hinzu kommen Metadaten, die notwendig sind, um Werte zu interpretieren und zu verwenden – etwa Einheit, Zeitbezug, Sensor- oder Produktkennung und Qualitätsstatus.
Die Europäische Kommission grenzt erschlossene oder abgeleitete Informationen aus zusätzlicher Verarbeitung sowie Inhalte grundsätzlich vom Zugangsbereich ab. Ein Hersteller sollte diese Grenze nicht nur behaupten, sondern pro Datenfeld erklären: Was stammt unmittelbar aus Sensor oder Dienst, was wurde technisch vorverarbeitet, und was beruht auf einer eigenen Analyse oder einem geschützten Modell? Ohne diese Herkunftskette lässt sich weder ein vollständiger Export noch eine belastbare Schutzentscheidung treffen.
Der Data Act überträgt nicht pauschal Eigentum an Daten. Für personenbezogene Daten bleiben insbesondere Rechtsgrundlage, Betroffenenrechte und Rollen nach der DSGVO maßgeblich. Ein Data-Act-Anspruch allein ersetzt keine datenschutzrechtliche Erlaubnis für Daten über andere Personen.
- Datenfeld, Einheit, Format, Frequenz und erwartetes Volumen erfassen
- Quelle, Produktversion, Zeitbezug und notwendige Metadaten zuordnen
- unmittelbar erzeugte, vorverarbeitete und abgeleitete Werte kennzeichnen
- Personenbezug, Geschäftsgeheimnis und Sicherheitswirkung getrennt bewerten
Dateninformationen vor Kauf, Miete oder Leasing bereitstellen
Artikel 3 verlangt vor Vertragsschluss klare Informationen über Art, Format und geschätzten Umfang der erzeugbaren Produktdaten. Nutzer müssen außerdem erkennen können, ob Daten kontinuierlich und in Echtzeit entstehen, wo sie gespeichert werden, wie lange sie vorgehalten werden und wie sie abgerufen oder gelöscht werden können. Für verbundene Dienste kommen Angaben zu den entstehenden Dienstdaten, möglichen Nutzungszwecken und dem Dateninhaber hinzu.
Diese Angaben sollten aus demselben gepflegten Datenkatalog stammen, der später Portal, API und Supportprozess speist. Werden Marketingtext, technische Dokumentation und Ausgabeschnittstelle getrennt gepflegt, entstehen schnell widersprüchliche Zusagen. Jede Produktversion braucht deshalb einen freigegebenen Datensteckbrief mit Verantwortlichem und Änderungsdatum.
Direkten und indirekten Datenzugang als zwei Betriebswege planen
Direkter Zugang bedeutet, dass der Nutzer ohne zusätzliche Mitwirkung des Dateninhabers über das Produkt, eine lokale Schnittstelle oder ein digitales Interface auf die vorgesehenen Daten zugreifen kann. Er ist nicht in jeder Architektur technisch sinnvoll, muss für neu in Verkehr gebrachte Produkte aber ausdrücklich geprüft werden. Ein lokaler Export kann etwa für abgeschottete Anlagen geeignet sein, während eine servergestützte Schnittstelle bei laufend synchronisierten Dienstdaten näherliegt.
Ist direkter Zugang nicht möglich, stellt der Dateninhaber ohne unangemessene Verzögerung einen indirekten Weg bereit. Ein Webportal allein genügt nur, wenn Berechtigung, Datenumfang, Format, Aktualität und Fehlerbehandlung den Anspruch tatsächlich erfüllen. Für wiederkehrende oder umfangreiche Maschinendaten ist eine dokumentierte API oft belastbarer als manuelle Dateianforderungen; der Data Act schreibt jedoch nicht für jeden Fall dieselbe Technik vor.
- Direktzugang: Produkt- oder lokale Schnittstelle, sichere Kopplung und maschinenlesbarer Export
- Indirekter Zugang: verifiziertes Portal oder API mit Status, Umfang und Downloadnachweis
- Echtzeit nur zusagen, wenn Daten so erzeugt werden und die Bereitstellung technisch vorgesehen ist
- Format- und Schnittstellenversionen rückwärtsverträglich ändern oder frühzeitig ankündigen
Vom Antrag bis zur Bereitstellung: acht kontrollierte Stationen
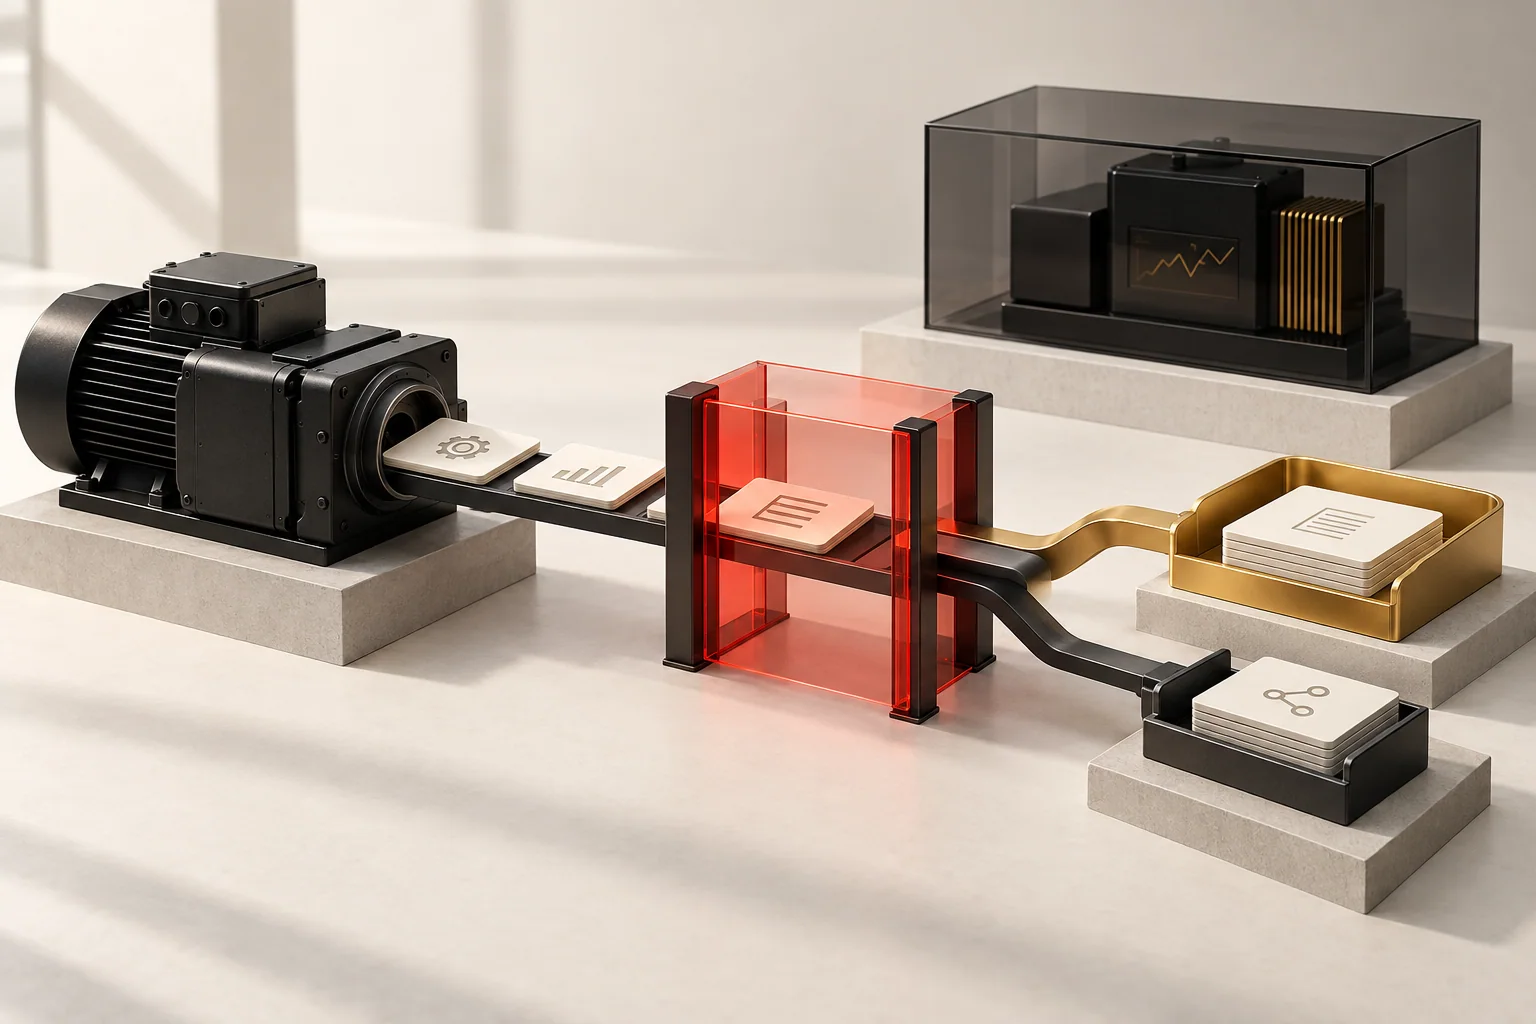
Ein belastbarer Datenzugang verbindet Identität, Produktbezug und Datenumfang. Die anfragende Person wird authentifiziert; anschließend wird geprüft, welches Nutzungsrecht sie für welches konkrete Produkt oder welchen Dienst besitzt. Erst dann wird der freigegebene Datenbereich aus den zugehörigen Quellen zusammengestellt und in der zugesagten Qualität bereitgestellt.
Der Vorgang erhält eine eindeutige Kennung. So bleiben Antrag, Berechtigungsnachweis, Auswahl, Schutzprüfung, Bereitstellung und mögliche Drittfreigabe zusammenhängend nachvollziehbar. Ein technischer Fehler darf weder zu einem leeren Erfolg noch zu einem mehrfachen unkontrollierten Export führen.
- 1. Identität der anfragenden natürlichen oder juristischen Person verifizieren
- 2. Eigentum, Miete, Leasing oder Dienstnutzung dem konkreten Produkt zuordnen
- 3. Zeitraum, Datenarten und benötigte Metadaten auswählen
- 4. Personenbezug, Rechte Dritter, Geschäftsgeheimnisse und Sicherheit prüfen
- 5. notwendige Schutz- und Vertraulichkeitsmaßnahmen anwenden
- 6. Daten in zugesagtem Format über Portal, API oder Direktzugang bereitstellen
- 7. Ergebnis, Fehler und gegebenenfalls Drittfreigabe nachvollziehbar bestätigen
- 8. Änderungen, Widerruf, Aufbewahrung und Löschung kontrolliert nachführen
Drittfreigaben mit engem Mandat statt pauschalem Kontozugriff umsetzen
Ein Nutzer kann verlangen, dass der Dateninhaber ohne Weiteres verfügbare Daten an einen von ihm ausgewählten Dritten bereitstellt. Das eröffnet etwa Wartungs-, Reparatur- oder Analyseleistungen außerhalb des Herstellers. Als Gatekeeper nach dem Digital Markets Act benannte Unternehmen können diese Empfängerrolle nicht beanspruchen.
Technisch sollte die Freigabe kein Passwortteilen erfordern. Der Nutzer wählt Empfänger, Produkt, Datenbereich, Zweck und Gültigkeitszeitraum aus; der Dateninhaber prüft die Empfängeridentität und stellt ein begrenztes Mandat aus. Abrufe werden protokolliert, ohne den Drittanbieter über den vereinbarten Umfang hinaus in das Nutzerkonto einzubinden. Widerruf beendet künftige Zugriffe und macht offene Tokens oder Schlüssel unwirksam.
Der Datenempfänger darf die erhaltenen Daten nicht für die Entwicklung eines konkurrierenden vernetzten Produkts nutzen und unterliegt weiteren Zweck- und Schutzgrenzen. Vertragliche Bedingungen und technische Rechte müssen dieselbe Reichweite haben; eine breite API-Berechtigung kann einen engen Vertrag praktisch entwerten.
Geschäftsgeheimnisse und Sicherheit als begründete Schutzgrenzen behandeln
Geschäftsgeheimnisse bleiben geschützt. Der Dateninhaber identifiziert sie konkret und vereinbart mit Nutzer oder Drittem notwendige technische und organisatorische Maßnahmen, etwa Vertraulichkeit, begrenzte Verarbeitung, sichere Umgebung und Protokollierung. Erst wenn Maßnahmen nicht vereinbart oder nicht umgesetzt werden oder unter den gesetzlichen Voraussetzungen schwere wirtschaftliche Schäden sehr wahrscheinlich sind, kommen Aussetzung oder Verweigerung in Betracht.
Auch gesetzlich verankerte Sicherheitsanforderungen können eine Einschränkung rechtfertigen, wenn der Datenzugang zu schwerwiegenden nachteiligen Auswirkungen auf Gesundheit oder Sicherheit natürlicher Personen führen könnte. Ein allgemeiner Hinweis auf Cybersicherheit genügt nicht. Datenfeld, Angriffspfad, Rechtsanforderung, mögliche Auswirkung und mildere Schutzmaßnahme werden konkret bewertet.
Wer in Deutschland die Sicherheits- oder Geschäftsgeheimnis-Ausnahme nutzt, muss die einschlägigen Mitteilungspflichten gegenüber der Bundesnetzagentur beachten. Der Ausnahmeweg gehört daher mit Entscheidung, Begründung, Freigabe und Meldestatus in denselben Vorgang wie der Zugangsprozess.
Anwendungsszenario: Maschinendaten an einen Wartungsdienst freigeben
Ein Produktionsunternehmen least eine vernetzte Pumpe und möchte einen unabhängigen Wartungsdienst mit der Zustandsanalyse beauftragen. Der Hersteller führt Seriennummer, Leasingbezug und Nutzerkonto zusammen. Das Unternehmen wählt Betriebsstunden, Druck, Temperatur, Warnzustände und die zugehörigen Einheiten für einen begrenzten Zeitraum aus. Eine interne Prognose des Herstellers bleibt als abgeleitete Information getrennt, sofern sie nicht selbst in den gesetzlichen Datenumfang fällt.
Nach der Drittfreigabe erhält der Wartungsdienst eine eigene technische Identität mit Leserechten für genau diese Pumpe und Datenarten. Ein Sicherheitsfilter begrenzt Abrufrate und verhindert Steuerbefehle. Läuft das Mandat ab oder widerruft der Nutzer es, wird der Zugang beendet. Der Vorgang bewahrt Freigabe, Datenumfang, Abrufe und Widerruf, ohne dem Wartungsdienst Zugriff auf andere Anlagen oder das vollständige Herstellerportal zu geben.
Das Beispiel ist ein Planungsbild, keine Behauptung über ein reales Kundenprojekt. Ob einzelne Werte, Prognosen oder Schutzmaßnahmen im konkreten Produkt erfasst sind, muss fachlich und rechtlich geprüft werden.
In 90 Tagen einen belastbaren Zugangsprozess pilotieren
Der Einstieg erfolgt mit einer Produktfamilie und einem klaren Nutzerverhältnis. Produktmanagement, Entwicklung, Datenschutz, Informationssicherheit, Recht, Vertrieb und Service erstellen gemeinsam Datenkatalog und Rollenbild. Danach wird ein realer Direkt- oder Portalzugang einschließlich Drittfreigabe und Ausnahmefall Ende zu Ende getestet.
Vor der Freigabe werden Positiv- und Negativfälle geprüft: berechtigter Nutzer, abgelaufener Mietvertrag, Produktwechsel, personenbezogene Daten Dritter, widerrufene Freigabe, Schnittstellenausfall und ein konkret begründetes Geschäftsgeheimnis. Gemessen werden Vollständigkeit, Berechtigungsfehler, Bearbeitungszeit und offene Ausnahmen – nicht eine unbelegte Automatisierungsquote.
- 0–30 Tage: Produkte, Rollen, Datenfelder, Verträge und vorhandene Zugriffspfade erfassen
- 30–60 Tage: Datensteckbrief, Identitätsprüfung, Berechtigungsmodell und Exportweg umsetzen
- 60–90 Tage: Drittfreigabe, Schutzentscheidungen, Mitteilungen, Widerruf und Wiederanlauf testen
- danach: weitere Produktfamilien nur mit versioniertem Katalog und fachlicher Freigabe anbinden
Quellen und fachliche Grundlagen
Für die rechtliche und technische Einordnung wurden die folgenden Primärquellen herangezogen. Der Beitrag ersetzt keine Prüfung des konkreten Einzelfalls.
- EUR-Lex: Verordnung (EU) 2023/2854 (Data Act), insbesondere Artikel 2 bis 7 und Artikel 50
- Bundesnetzagentur: Datenzugang und Datennutzung bei vernetzten Produkten, abgerufen am 24. September 2026
- Bundesnetzagentur: Übermittlungs- und Mitteilungspflichten bei verweigertem Datenzugang, abgerufen am 24. September 2026
- Bundesnetzagentur: Zusammenspiel von Data Act und Datenschutz, abgerufen am 24. September 2026
- Europäische Kommission: Data Act explained – connected products and related services, abgerufen am 24. September 2026
- Bundesnetzagentur: Factsheet Datenzugang und Datennutzung, 2026