Kurzantwort: Wann ist bei KI eine DSFA erforderlich?
Eine Datenschutz-Folgenabschätzung ist nach Artikel 35 DSGVO vor einer Verarbeitung erforderlich, wenn diese voraussichtlich ein hohes Risiko für die Rechte und Freiheiten natürlicher Personen zur Folge hat. Das gilt auch für KI-Systeme, aber nicht allein deshalb, weil ein Modell oder ein KI-Anbieter beteiligt ist.
Die Prüfung beginnt deshalb früher: Werden überhaupt personenbezogene Daten verarbeitet? Falls ja, wie sieht der konkrete Zweck, Umfang, Kontext und Ablauf aus? Erst daraus lassen sich Risikotreiber und die DSFA-Pflicht ableiten. Die Datenschutzkonferenz weist in ihrer Orientierungshilfe von Mai 2024 darauf hin, dass KI-Anwendungen häufig eine DSFA erfordern können; eine pauschale Pflicht für jeden KI-Einsatz folgt daraus nicht.
Dieser Beitrag beschreibt eine technische und organisatorische Arbeitsstruktur. Er ersetzt keine rechtliche Bewertung des Einzelfalls. Datenschutzbeauftragte und zuständige Fachstellen sollten entsprechend ihrer Rolle frühzeitig einbezogen werden.
Die Vorprüfung in vier Entscheidungsschritten
Eine kurze, dokumentierte Vorprüfung verhindert zwei Fehler: risikoreiche Systeme ohne DSFA freizugeben und unkritische Werkzeuge allein wegen des Etiketts „KI“ in ein unverhältnismäßiges Verfahren zu zwingen. Das Ergebnis ist keine bloße Ja-Nein-Notiz, sondern eine nachvollziehbare Begründung auf Basis des tatsächlichen Einsatzes.
Fällt die Entscheidung gegen eine DSFA aus, bleibt die übrige datenschutzrechtliche Prüfung bestehen. Zweck, Rechtsgrundlage, Informationspflichten, Auftragsverarbeitung, Schutzmaßnahmen, Löschung und Betroffenenrechte werden dadurch nicht entbehrlich.
- 1. Personenbezug klären: Welche Eingaben, Kontexte, Ausgaben und Protokolle lassen sich auf Personen beziehen?
- 2. Verarbeitung abgrenzen: Zweck, betroffene Gruppen, Datenkategorien, Systemkomponenten, Empfänger und erlaubte Folgeaktionen festhalten.
- 3. Risikosignale prüfen: Artikel 35 Absatz 3 DSGVO, einschlägige Muss-Liste der Aufsichtsbehörde und die anerkannten EDPB-Kriterien heranziehen.
- 4. Entscheidung dokumentieren: DSFA starten oder mit Begründung, Annahmen, Verantwortlichen und erneutem Prüfanlass vermerken, warum sie derzeit nicht erforderlich erscheint.
Risikokriterien nicht mechanisch abzählen
Artikel 35 Absatz 3 DSGVO nennt insbesondere systematische und umfassende Bewertungen persönlicher Aspekte mit erheblicher Entscheidungswirkung, die umfangreiche Verarbeitung besonderer Datenkategorien sowie die systematische umfangreiche Überwachung öffentlich zugänglicher Bereiche. Zusätzlich veröffentlichen Aufsichtsbehörden Listen von Verarbeitungsvorgängen, für die eine DSFA durchzuführen ist.
Die vom EDPB übernommenen Leitlinien nennen weitere Beurteilungskriterien, darunter Bewertung oder Einstufung, automatisierte Entscheidungen mit rechtlicher oder ähnlich erheblicher Wirkung, systematische Überwachung, sensible Daten, große Datenmengen, Datensatzverknüpfung, besonders schutzbedürftige Personen, innovative Technik sowie die Verhinderung der Ausübung eines Rechts oder der Nutzung einer Leistung. Mehrere Kriterien erhöhen regelmäßig die Wahrscheinlichkeit eines hohen Risikos; trotzdem bleibt der konkrete Kontext entscheidend.
Bei KI können Kriterien zusammenkommen, ohne dass der Produktname das sichtbar macht. Ein interner Textassistent, der nur freigegebene technische Dokumentation durchsucht, ist anders zu bewerten als dasselbe Modell in der Bewerberauswahl, Bonitätsprüfung oder Leistungssteuerung von Beschäftigten.
Den KI-Datenfluss vollständig sichtbar machen
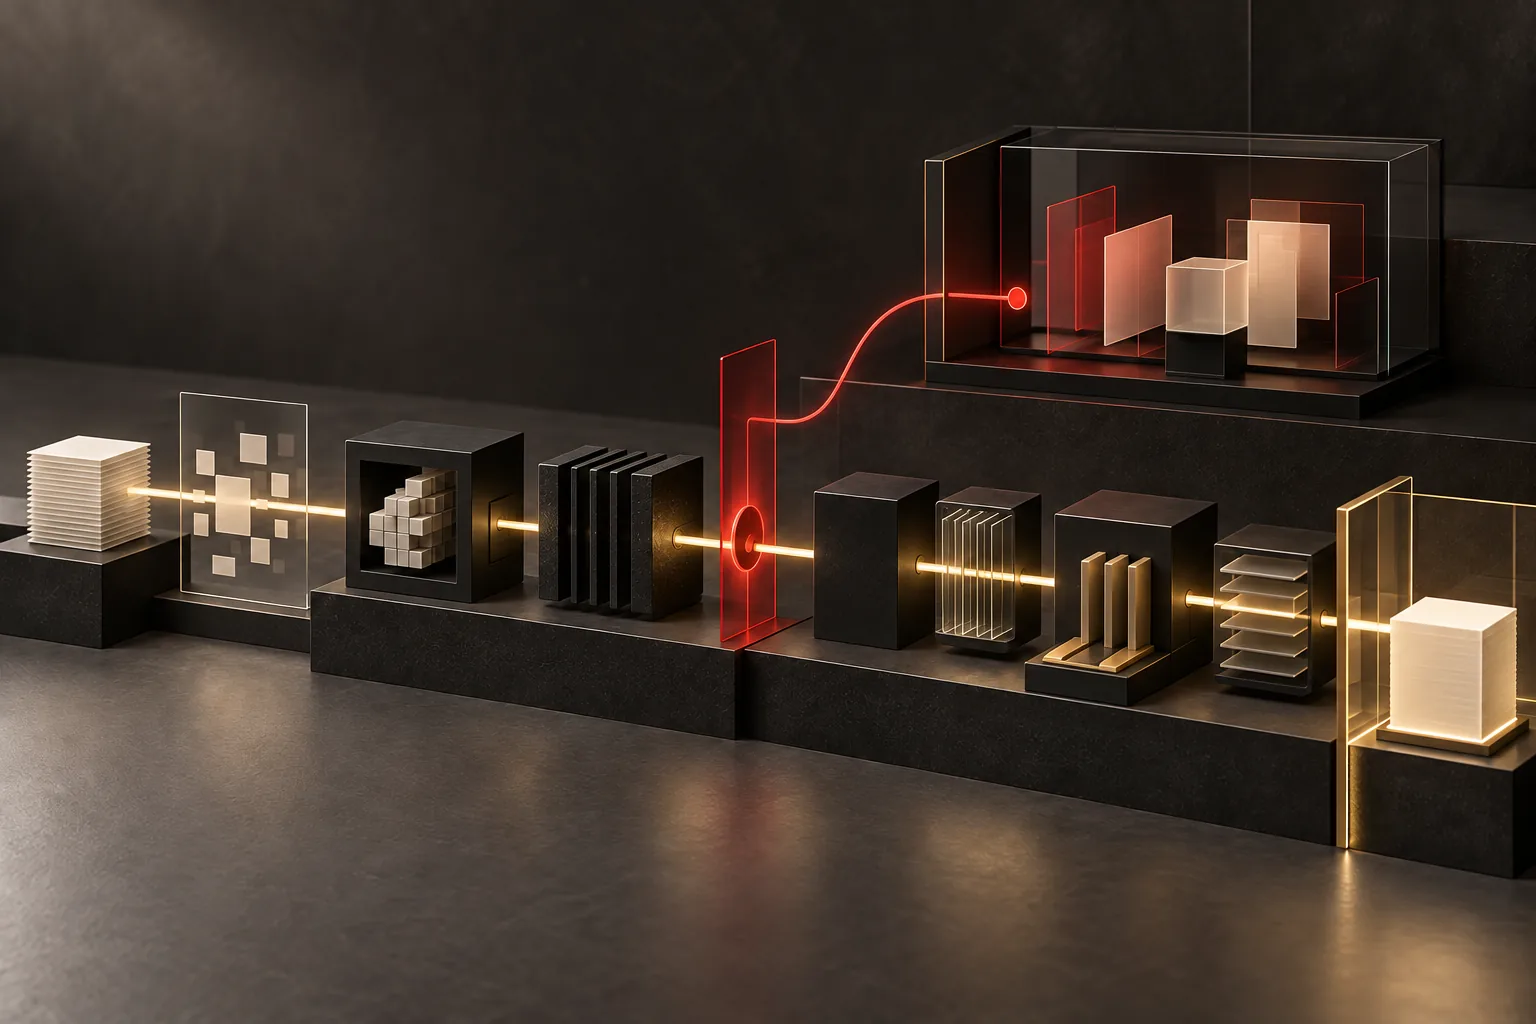
Eine DSFA, die nur den Modellaufruf beschreibt, übersieht häufig entscheidende Verarbeitungsschritte. Personenbezogene Informationen können bereits in E-Mail, Dokument, Gespräch oder Fachsystem entstehen, in einem Retrieval-Speicher ergänzt, beim Anbieter protokolliert, in Ausgaben wiederholt und anschließend in CRM, ERP, DMS oder Ticketsystem geschrieben werden.
Zeichnen Sie deshalb pro Übergang Quelle, Datenobjekt, Zweck, technische Identität, Empfänger, Speicherort, Aufbewahrung und erlaubte Aktion ein. Modellanbieter, Hosting, Unterauftragnehmer und Administrationszugriffe gehören ebenso in das Bild wie menschliche Prüfansichten und Fehlerwarteschlangen.
- Eingang: Formular, E-Mail, Dokument, Audio, Fachsystem oder Sensordaten
- Kontext: Stammdaten, Wissensbasis, Retrieval-Ergebnisse und frühere Vorgänge
- Verarbeitung: Vorfilter, Modell, Regeln, Validierung und Zwischenspeicher
- Nachweis: technische Logs, Prompts, Modellantworten, Freigaben und Korrekturen
- Wirkung: Anzeige, Empfehlung, Kommunikation oder schreibende Aktion im Zielsystem
- Abschluss: Aufbewahrung, Löschung, Berichtigung, Auskunft und sicherer Wiederanlauf
Was die DSFA mindestens enthalten muss
Artikel 35 Absatz 7 DSGVO verlangt eine systematische Beschreibung der geplanten Verarbeitung und ihrer Zwecke, die Bewertung von Notwendigkeit und Verhältnismäßigkeit, die Bewertung der Risiken für betroffene Personen sowie die geplanten Abhilfemaßnahmen und Sicherheitsvorkehrungen. Eine reine Sicherheitscheckliste oder ein Anbieterfragebogen erfüllt diese Struktur nicht.
Für KI-Systeme sollte die Beschreibung zusätzlich Modellversion, vorgesehenen Einsatzbereich, ausgeschlossene Nutzung, Datenquellen, Qualitätsgrenzen, menschliche Eingriffsmöglichkeiten und erlaubte Systemaktionen enthalten. Anbieterunterlagen liefern wichtige Bausteine, ersetzen aber nicht die Bewertung des eigenen Zwecks und Prozesses durch den Verantwortlichen.
- Verarbeitung, Zweck, Rollen, Datenkategorien, Betroffene und Systemgrenzen
- Erforderlichkeit der Daten und Verhältnismäßigkeit der gewählten Verarbeitung
- Risikoszenarien mit Ursache, betroffener Personengruppe, möglicher Folge und Eintrittsbedingungen
- technische und organisatorische Maßnahmen samt Verantwortlichkeit und Prüfnachweis
- Restrisiko, Freigabeentscheidung, offene Maßnahmen und Anlass für die nächste Überprüfung
KI-Risiken aus Sicht betroffener Personen formulieren
Die DSFA bewertet nicht primär, ob ein Modell teuer, ungenau oder schwer wartbar ist. Sie fragt, welche Folgen die Verarbeitung für Menschen haben kann. Ein falsches Ergebnis kann beispielsweise einen Zugang verzögern, eine Bewerbung nachteilig beeinflussen, sensible Informationen offenlegen oder eine Person dauerhaft falsch einordnen.
Formulieren Sie Risiken als nachvollziehbare Kette: Ursache, fehlerhafter oder unzulässiger Zustand, konkrete Wirkung und betroffene Gruppe. „Halluzination“ ist allein noch kein Risikoszenario. Belastbarer ist etwa: Das Modell ergänzt einen falschen Zahlungsstatus, der ungeprüft ins ERP gelangt und eine unberechtigte Mahnung auslöst.
- unrichtige, verzerrte oder nicht nachvollziehbare Einstufung
- Offenlegung, Wiederverwendung oder Verknüpfung nicht erforderlicher Daten
- fehlende Widerspruchs-, Berichtigungs- oder menschliche Eingriffsmöglichkeit
- Überwachungseffekt und Machtungleichgewicht bei Beschäftigten oder anderen schutzbedürftigen Gruppen
- verbindliche Folgeaktion trotz unsicherer, unvollständiger oder manipulierter Eingabe
Schutzmaßnahmen in Architektur und Betrieb übersetzen
Eine Maßnahme ist erst belastbar, wenn sie einem konkreten Risiko zugeordnet, technisch umgesetzt und überprüfbar ist. Der Satz „Ein Mensch kontrolliert“ bleibt zu abstrakt, solange nicht feststeht, welche Fälle vorgelegt werden, welche Informationen die Person sieht und ob sie das Ergebnis tatsächlich ändern oder stoppen kann.
Die DSK-Orientierungshilfe zu technischen und organisatorischen Maßnahmen für KI-Systeme vom Juni 2025 betont den gesamten Lebenszyklus. Für den Betrieb bedeutet das: Schutzmaßnahmen müssen auch nach Modellwechseln, neuen Datenquellen und veränderten Berechtigungen wirksam bleiben.
- Daten minimieren, Felder begrenzen und sensible Inhalte vor dem Modellaufruf filtern oder pseudonymisieren
- Modellzugriff von schreibenden Systemrechten trennen und technische Identitäten auf notwendige Aktionen beschränken
- Ausgaben gegen fachliche Regeln, Quellsysteme und zulässige Werte validieren
- Prüfschwellen, klare Abbruchwege und eine wirksame menschliche Entscheidung vor kritischen Aktionen vorsehen
- Protokolle in Inhalt, Zugriff und Aufbewahrung begrenzen; Training oder Produktverbesserung durch Anbieter entsprechend der Prüfung konfigurieren
- Tests, Monitoring, Fehlerbearbeitung, Löschung und Rückfallbetrieb mit Verantwortlichen und Nachweisen verbinden
Vier Anwendungsszenarien richtig vorprüfen
Ein Assistent, der Formulierungen für allgemeine Produkttexte vorschlägt und keine personenbezogenen Daten erhält, löst keine DSFA nach Artikel 35 DSGVO aus. Andere rechtliche, sicherheitsbezogene oder urheberrechtliche Fragen können dennoch bestehen.
Eine E-Mail-Automatisierung, die Kundenanliegen kategorisiert und Entwürfe erstellt, verarbeitet regelmäßig personenbezogene Daten. Ob eine DSFA erforderlich ist, hängt unter anderem von Datenumfang, Sensibilität, Verknüpfung, Wirkung der Folgeaktion und Kontrollmöglichkeiten ab. Automatische Vertragsänderungen oder Sperren verschieben das Risikoprofil deutlich gegenüber einem unverbindlichen Entwurf.
Bei der Bewerbervorauswahl, Kreditwürdigkeitsprüfung oder systematischen Bewertung von Beschäftigten treffen typischerweise mehrere Risikosignale zusammen. Hier sollten Verantwortliche die Vorprüfung nicht auf einen Standardfragebogen verkürzen, sondern konkrete Entscheidungswirkung, Datenquellen, Betroffenengruppen und menschliche Eingriffsmöglichkeiten detailliert untersuchen.
Auch eine Dokumentenextraktion kann unterschiedlich ausfallen: Das Übertragen weniger Rechnungsfelder mit klarer Validierung ist anders zu bewerten als das Zusammenführen medizinischer Unterlagen, langfristiger Verlaufshistorien und automatischer Priorisierung. Entscheidend bleibt der reale Prozess, nicht die technische Kategorie „Dokumenten-KI“.
DSFA und AI-Act-Prüfungen sauber abgrenzen
DSGVO und AI Act knüpfen an unterschiedliche Tatbestände an. Eine DSFA bewertet eine voraussichtlich risikoreiche Verarbeitung personenbezogener Daten. Der AI Act regelt zusätzlich bestimmte KI-Systeme, Rollen und Pflichten. Ein KI-System kann datenschutzrechtlich prüfbedürftig sein, ohne als Hochrisiko-KI-System des AI Act eingestuft zu werden – und umgekehrt können AI-Act-Pflichten neben der Datenschutzprüfung bestehen.
Für Betreiber von Hochrisiko-KI-Systemen sieht Artikel 26 Absatz 9 AI Act vor, dass die vom Anbieter bereitgestellten Informationen bei einer erforderlichen DSFA genutzt werden können. Die Bundesnetzagentur weist in ihrer Akteursübersicht ebenfalls auf diese Verbindung hin. Anbieterunterlagen können die eigene Prozessbeschreibung unterstützen, ersetzen aber weder Zweckprüfung noch Risikobewertung des konkreten Einsatzes.
Je nach Rolle und Einsatz kann zusätzlich eine Grundrechte-Folgenabschätzung nach Artikel 27 AI Act zu prüfen sein. Verfahren lassen sich organisatorisch koordinieren, sollten aber nicht als austauschbare Dokumente behandelt werden.
DSFA als kontrollierten Änderungsprozess betreiben
Die Bewertung endet nicht mit der ersten Freigabe. Artikel 35 Absatz 11 DSGVO verlangt bei Bedarf eine Überprüfung, mindestens wenn sich das mit der Verarbeitung verbundene Risiko ändert. Bei KI-Systemen können solche Änderungen häufiger außerhalb des sichtbaren Frontends entstehen.
Definieren Sie deshalb konkrete Prüfauslöser im Change-Prozess. Eine kleine Versionsnummer bedeutet nicht automatisch ein kleines Risiko. Relevant ist, ob sich Daten, Zweck, Modellverhalten, Empfänger, Rechte, Speicherfristen, Automatisierungsgrad oder Folgen für betroffene Personen verändern.
- neuer oder erweiterter Verarbeitungszweck
- zusätzliche Datenquelle, Personengruppe oder Datenkategorie
- Wechsel von Modell, Anbieter, Hostingregion oder Unterauftragnehmer
- neue Protokollierung, Wissensbasis oder längere Aufbewahrung
- höherer Automatisierungsgrad oder neue schreibende Aktion im Zielsystem
- auffällige Fehler, Beschwerden, Sicherheitsereignisse oder veränderte Rechtslage
Freigabe, Restrisiko und vorherige Konsultation
Vor dem Go-live müssen Maßnahmen umgesetzt, getestet und einem Restrisiko zugeordnet sein. Bleibt trotz der vorgesehenen Schutzmaßnahmen voraussichtlich ein hohes Risiko bestehen, ist nach Artikel 36 DSGVO vor der Verarbeitung die zuständige Aufsichtsbehörde zu konsultieren. Eine offene Maßnahme darf nicht stillschweigend in den späteren Betrieb verschoben werden.
Die Freigabe sollte daher klar benennen, was erlaubt ist, welche Fälle ausgeschlossen bleiben, welche Prüfschwellen gelten, wer Änderungen genehmigt und wann die Bewertung erneut geöffnet wird. So wird aus der DSFA ein Steuerungsinstrument für den realen Prozess statt einer einmaligen Ablage im Projektordner.
Stand 12. September 2026 führt der EDPB auf seiner Website einen unionsweit gedachten DSFA-Entwurf als Konsultationsvorlage; die Konsultation endete am 9. Juni 2026, die Seite beschreibt die endgültige Fassung jedoch weiterhin als ausstehend. Unternehmen sollten den aktuellen Status vor Verwendung prüfen und bis dahin die geltenden gesetzlichen Anforderungen sowie einschlägigen Leitlinien und Behördenlisten zugrunde legen.
Quellen und fachliche Grundlagen
Für die rechtliche und technische Einordnung wurden die folgenden Primärquellen herangezogen. Der Beitrag ersetzt keine Prüfung des konkreten Einzelfalls.
- EUR-Lex: Datenschutz-Grundverordnung, insbesondere Artikel 35 und 36
- EDPB/WP29: Leitlinien zur Datenschutz-Folgenabschätzung (WP 248 rev.01)
- EDPB: Konsultationsentwurf einer DSFA-Vorlage, Stand 12. September 2026
- Datenschutzkonferenz: Orientierungshilfe KI und Datenschutz, Mai 2024
- Datenschutzkonferenz: Liste für verpflichtende Datenschutz-Folgenabschätzungen
- Datenschutzkonferenz: Technische und organisatorische Maßnahmen bei KI-Systemen, Juni 2025
- Bundesnetzagentur: Pflichten der Akteure nach dem AI Act