Kurzantwort: Wie gelingt der Wechsel des IT-Dienstleisters?
Ein kontrollierter Wechsel beginnt mit einem abgegrenzten Betriebsumfang und einer gemeinsamen Übergabematrix. Für Server, Anwendungen, Netzkomponenten, Mandanten, Sicherungen, Monitoring und technische Konten wird festgelegt, wer etwas liefert, wie der neue Betreiber es prüft und wer die betriebliche Annahme freigibt. Offene Punkte behalten Verantwortung und Termin; sie werden nicht durch einen allgemeinen Übergabevermerk unsichtbar.
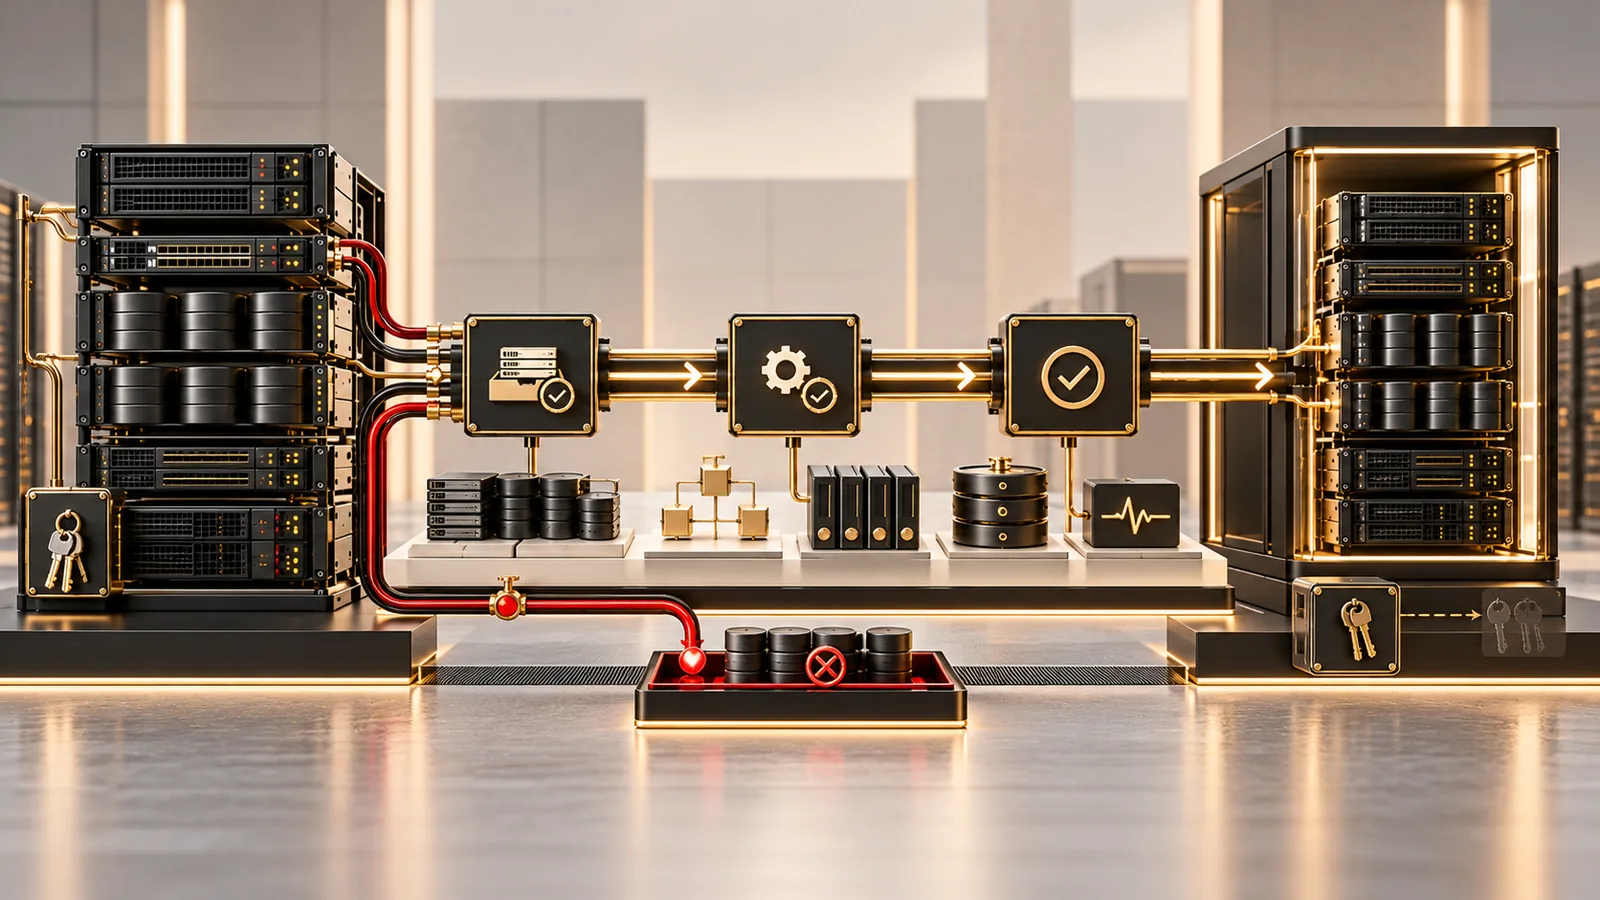
Der bisherige Betrieb bleibt bis zum vereinbarten Übergang handlungsfähig. Erst wenn der neue Dienstleister definierte Kernaufgaben selbst ausführen kann, wechseln Störungsannahme, Wartung und Eskalation. Danach werden alte Fernzugänge, Partnerrollen und technische Konten kontrolliert entzogen. So entsteht ein nachweisbarer Verantwortungswechsel statt einer bloßen Passwortübergabe.
Dienstleisterwechsel, Hosting-Migration und Betriebsmodell trennen
Beim Dienstleisterwechsel kann dieselbe Infrastruktur weiterlaufen, während Betrieb, Support und administrative Verantwortung an einen neuen Partner übergehen. Eine Hosting-Migration verlagert hingegen Anwendung oder Infrastruktur in eine andere technische Umgebung. Die Entscheidung zwischen Eigenbetrieb, Co-Management und Managed Hosting beschreibt wiederum, welche Aufgaben dauerhaft intern oder extern liegen. Werden diese Vorhaben vermischt, bleiben Umfang, Risiken und Abnahme unklar.
Der Wechselplan hält deshalb ausdrücklich fest, was unverändert bleibt, was technisch übertragen wird und welche Verantwortung neu zugeordnet wird. Muss zusätzlich eine Anwendung migriert werden, erhält sie einen eigenen Migrations-, Datenabgleichs- und Rückfallplan. Ein neues Betreuungsverhältnis ersetzt diese technischen Nachweise nicht.
Den tatsächlichen Betriebsumfang vor der Kündigung erfassen
Eine Serverliste bildet selten den vollständigen Betrieb ab. Zu jeder geschäftlich relevanten Anwendung gehören Laufzeit, Datenbank, Dateispeicher, Identitäten, Netzwege, Zertifikate, geplante Aufgaben, Schnittstellen, Sicherung, Protokollierung und Alarmierung. Hinzu kommen Herstellerportale, Lizenzen, Wartungsverträge, Domains und technische Ansprechpartner. Unbekannte Abhängigkeiten werden als Risiko geführt und vor dem Stichtag untersucht.
Das BSI ordnet bei Outsourcing die Verantwortung für Informationssicherheit weiterhin der auslagernden Institution zu. Für den Wechsel bedeutet das: Das Unternehmen muss den Umfang, die Schutzanforderungen und die Schnittstellen selbst nachvollziehen können. Es reicht nicht, wenn ausschließlich der bisherige Dienstleister weiß, welche Systeme zusammengehören und wie sie nach einem Ausfall wieder anlaufen.
- Server, Virtualisierung, Speicher, Netzwerk, Firewall und externe Verbindungen
- Anwendungen, Datenbanken, Hintergrundjobs, Schnittstellen und technische Konten
- Verzeichnisdienste, Mandanten, Domains, DNS, Zertifikate und Wiederherstellungscodes
- Backups, Schlüssel, Aufbewahrung, Restore-Anleitungen und letzte Prüfergebnisse
- Monitoring, Protokolle, Alarmwege, Ticketkanäle und Notfallkontakte
- offene Störungen, Änderungen, Risiken, Herstellerfälle und bekannte Behelfslösungen
Erhalten, geprüft und angenommen getrennt nachweisen
Eine Übergabematrix verhindert, dass ‚übergeben‘ mehrere unterschiedliche Bedeutungen bekommt. Erhalten bedeutet, dass Datei, Zugang oder Information vorliegt. Geprüft bedeutet, dass sie geöffnet, angemeldet oder mit dem realen System abgeglichen wurde. Angenommen bedeutet, dass der neue Betreiber die zugehörige Aufgabe innerhalb der vereinbarten Grenze tatsächlich übernehmen kann. Jede Stufe erhält Datum, Prüfer und Ergebnis.
Ein Administratorkonto ist beispielsweise erst geprüft, wenn Anmeldung, Mehrfaktorverfahren, Rolle und Wiederherstellungsweg funktionieren. Ein Betriebshandbuch ist erst angenommen, wenn die beschriebenen Schritte zum aktuellen System passen und ein Kernvorgang oder Wiederanlauf damit nachvollzogen wurde. Offene Abweichungen werden mit Wirkung, Zwischenmaßnahme, Verantwortlichem und Termin dokumentiert.
- Übergabegegenstand und zugehörige Betriebsaufgabe
- liefernde und prüfende Rolle
- sicherer Übertragungsweg und Ablageort
- konkreter technischer oder fachlicher Prüffall
- Status: angefordert, erhalten, geprüft, angenommen oder blockiert
- Abweichung, Risiko, Zwischenmaßnahme, Verantwortlicher und Termin
Administrative Kontrolle und Inhaberschaft nachweisen
Kritische Konten und Mandanten dürfen nicht ausschließlich an persönliche Adressen oder die Organisation des bisherigen Anbieters gebunden sein. Das Unternehmen benötigt nachvollziehbare Inhaberschaft und mindestens einen geschützten, getesteten Wiederherstellungsweg. Dazu gehören je nach Umgebung Domainregistrierung, DNS, Cloud- oder Softwaremandanten, Zertifikatsverwaltung, Backupkonsole, Netzwerkverwaltung und höchstprivilegierte Konten.
Zugangsdaten werden nicht in Übergabelisten oder unverschlüsselten E-Mails gesammelt. Sie werden über einen abgestimmten geschützten Weg übertragen, in einem verantworteten Geheimnis- oder Passwortspeicher abgelegt und anschließend kontrolliert geändert. Das BSI fordert im Identitäts- und Berechtigungsmanagement geregelte Vergabe, Änderung, Entzug und Kontrolle von Berechtigungen. Diese Reihenfolge gilt auch für Dienstleisterrollen und technische Konten.
Betriebswissen an Aufgaben statt an Dokumentmengen binden
Das BSI nennt für Betriebshandbücher unter anderem System- und Kontaktinformationen, Rollen und Berechtigungen, Monitoring, Protokollierung, Alarmierung, Datensicherung, Notfallkonzepte, Incident Management sowie regelmäßige und außerplanmäßige Tätigkeiten. Für die Übergabe wird daraus kein ungeordneter Dokumentenexport, sondern ein Aufgabenmodell: Was muss der neue Betreiber erkennen, entscheiden und ausführen können?
Wichtige Runbooks beschreiben Auslöser, sichere erste Prüfung, zulässige Maßnahme, Abbruchkriterium, Eskalation und Nachweis. Dazu gehören etwa fehlgeschlagene Sicherungen, voller Speicher, abgelaufenes Zertifikat, gestoppter Dienst, fehlerhafte Schnittstelle und Wiederanlauf nach Wartung. Bekannte Einschränkungen und manuelle Behelfslösungen werden ausdrücklich benannt; stilles Erfahrungswissen ist ein offener Übergabepunkt.
Backups und Monitoring praktisch übernehmen
Ein grüner Sicherungsstatus beweist weder die Vollständigkeit noch die Wiederherstellbarkeit. Der neue Betreiber prüft Sicherungsumfang, Zeitplan, Ziel, Schlüssel, Aufbewahrung, Warnwege und eine geeignete Wiederherstellung. Das Ergebnis wird mit erwarteten und tatsächlich verfügbaren Daten, benötigter Zeit, Abweichungen und offenen Maßnahmen festgehalten. Ein früherer Test kann als Ausgangspunkt dienen, ersetzt aber nicht den Zugriffsnachweis nach dem Wechsel.
Auch Monitoring muss vom Messwert bis zur Reaktion übernommen werden. Der neue Dienstleister bestätigt, dass aktuelle Daten ankommen, relevante Warnungen ausgelöst werden, die vereinbarten Empfänger erreichbar sind und das passende Runbook verfügbar ist. Technische Überwachung ist nicht automatisch eine personell besetzte Bereitschaft; Betreuungszeiten, Prioritäten und Eskalationswege werden ausdrücklich vereinbart.
Offene Tickets und Änderungen nicht zwischen Verträgen verlieren
Vor dem Stichtag werden laufende Störungen, geplante Updates, ausstehende Herstellerfälle und befristete Ausnahmen zusammengeführt. Für jeden Punkt wird entschieden, ob der bisherige Dienstleister ihn abschließt, der neue ihn übernimmt oder das Unternehmen eine gesonderte Maßnahme beauftragt. Ein Ticketexport ohne aktuellen technischen Stand, Ansprechpartner und nächste Aktion ist keine belastbare Übergabe.
Während des Übergabefensters gilt eine eindeutige Änderungsregel. Unkoordinierte Anpassungen beider Dienstleister können Dokumentation, Sicherung und Prüfergebnis sofort entwerten. Kritische Änderungen erhalten Freigabe, Protokoll und Rückfallweg; notwendige Sofortmaßnahmen werden beiden Seiten und der internen Verantwortung sichtbar gemacht.
Die Verantwortung in einer begrenzten Parallelphase wechseln
Eine Parallelphase ist kein dauerhafter Doppelbetrieb. Sie hat definierte Aufgaben, Termine und Entscheidungsrechte. Der bisherige Dienstleister bleibt für vereinbarte Rückfragen und bestehende Betriebsaufgaben erreichbar, während der neue Zugänge, Runbooks, Monitoring und Kernhandlungen prüft. Für jede Störung muss klar sein, wer führt, wer unterstützt und wer kommuniziert.
Die Übernahme wird nicht allein durch den Kalender ausgelöst. Sie folgt messbaren Kriterien: Der neue Betreiber erreicht die Systeme, kann eine definierte Wartungs- oder Diagnosehandlung durchführen, empfängt Warnungen, hat einen getesteten Sicherungs- und Wiederherstellungsweg und kennt Eskalationsgrenzen. Nicht erfüllte Kriterien führen zu einer begrenzten Verlängerung, einer Zwischenmaßnahme oder einer bewussten Risikoentscheidung – nicht zu einem stillen Übergang.
Betrieb abnehmen und alte Berechtigungen kontrolliert entziehen
Das Abnahmeprotokoll verbindet übernommene Systeme, bestandene Prüffälle, offene Risiken, Zuständigkeiten und den Zeitpunkt des Verantwortungswechsels. Interne Fachverantwortliche bestätigen die geschäftlich wichtigen Funktionen; der neue Betrieb bestätigt technische Handlungsfähigkeit. Eine pauschale Aussage wie ‚Zugänge vorhanden‘ reicht nicht, wenn Sicherung, Monitoring oder Wiederanlauf ungeprüft bleiben.
Nach der Abnahme werden Konten, Fernwartungswege, Partnerbeziehungen, API-Schlüssel, VPN-Zugänge und physische Berechtigungen des bisherigen Dienstleisters anhand des Inventars widerrufen oder angepasst. Protokolle und notwendige Nachweise bleiben gemäß den festgelegten Aufbewahrungsregeln erhalten. Soweit der bisherige Anbieter personenbezogene Daten im Auftrag verarbeitet hat, müssen Rückgabe oder Löschung und etwaige gesetzliche Aufbewahrungspflichten entsprechend der konkreten Vereinbarung geprüft werden. Das ist eine rechtliche Einzelfallfrage.
Beispielprozess: Betreuung einer bestehenden Serverumgebung übernehmen
Ein Anwendungsszenario: Ein Unternehmen betreibt eine interne Auftragsanwendung, Datenbank, Dateispeicher und nächtliche ERP-Schnittstelle auf einer bestehenden Umgebung. Das Hosting bleibt unverändert; nur Wartung, Monitoring und Störungsbearbeitung sollen an einen neuen Dienstleister wechseln. Die Bestandsaufnahme zeigt, dass Sicherung und Monitoring in Portalen des bisherigen Anbieters liegen und ein technisches Schnittstellenkonto nicht dokumentiert ist.
Das Unternehmen richtet eigene kontrollierte Verwaltungszugänge ein. Der neue Dienstleister prüft Anmeldung, Systemabhängigkeiten, Sicherungsumfang und eine isolierte Wiederherstellung. Monitoring und Alarmwege werden parallel aufgebaut und mit Testwarnungen bestätigt. Das fehlende Schnittstellenkonto bleibt als blockierter Übergabepunkt sichtbar, bis Eigentümer, Zweck, Schlüsselwechsel und Wiederanlauf geklärt sind.
Nach bestandener Kernprüfung übernimmt der neue Dienstleister die Störungsannahme und vereinbarten Wartungsaufgaben. Der bisherige Partner bleibt nur für die befristete Rückfragephase erreichbar. Anschließend werden alte Fernwartung, Partnerrollen und Schlüssel widerrufen. Das Beispiel beschreibt einen möglichen Ablauf und keine Behauptung über ein Kundenprojekt oder garantierte Unterbrechungsfreiheit.
Den IT-Dienstleister in neun Schritten wechseln
Beginnen Sie mit der Betriebsverantwortung und nicht mit einer Passwortliste. Die Reihenfolge hält den laufenden Betrieb handlungsfähig und macht Abweichungen vor dem endgültigen Rechteentzug sichtbar.
- 1. Vertragsfristen, Mitwirkung und konkreten technischen Umfang fachlich sowie bei Bedarf rechtlich prüfen.
- 2. Systeme, Anwendungen, Inhaberschaften, Zugänge und Betriebsaufgaben inventarisieren.
- 3. Übergabematrix mit Liefergegenstand, Prüffall, Verantwortlichem und Termin anlegen.
- 4. Unternehmenseigene Kontrolle über kritische Mandanten und Wiederherstellungswege sicherstellen.
- 5. Betriebsdokumentation, Runbooks, bekannte Risiken und offene Änderungen abgleichen.
- 6. Zugänge, Backups, Restore, Monitoring und Kernfunktionen praktisch prüfen.
- 7. Begrenzte Parallelphase mit eindeutiger Störungs- und Änderungsverantwortung durchführen.
- 8. Übernahme anhand definierter Kriterien abnehmen und offene Punkte verbindlich zuordnen.
- 9. Alte Berechtigungen widerrufen sowie Rückgabe, Löschung und Nachweise geordnet abschließen.
Quellen und fachliche Grundlagen
Für die rechtliche und technische Einordnung wurden die folgenden Primärquellen herangezogen. Der Beitrag ersetzt keine Prüfung des konkreten Einzelfalls.
- Bundesamt für Sicherheit in der Informationstechnik: OPS.2.3 Nutzung von Outsourcing, Edition 2023
- Bundesamt für Sicherheit in der Informationstechnik: OPS.1.1.1 Allgemeiner IT-Betrieb, Edition 2023
- Bundesamt für Sicherheit in der Informationstechnik: ORP.4 Identitäts- und Berechtigungsmanagement, Edition 2023
- EUR-Lex: Verordnung (EU) 2016/679, Artikel 28 zur Auftragsverarbeitung