Was ist ein KI-Inventar im Unternehmen?
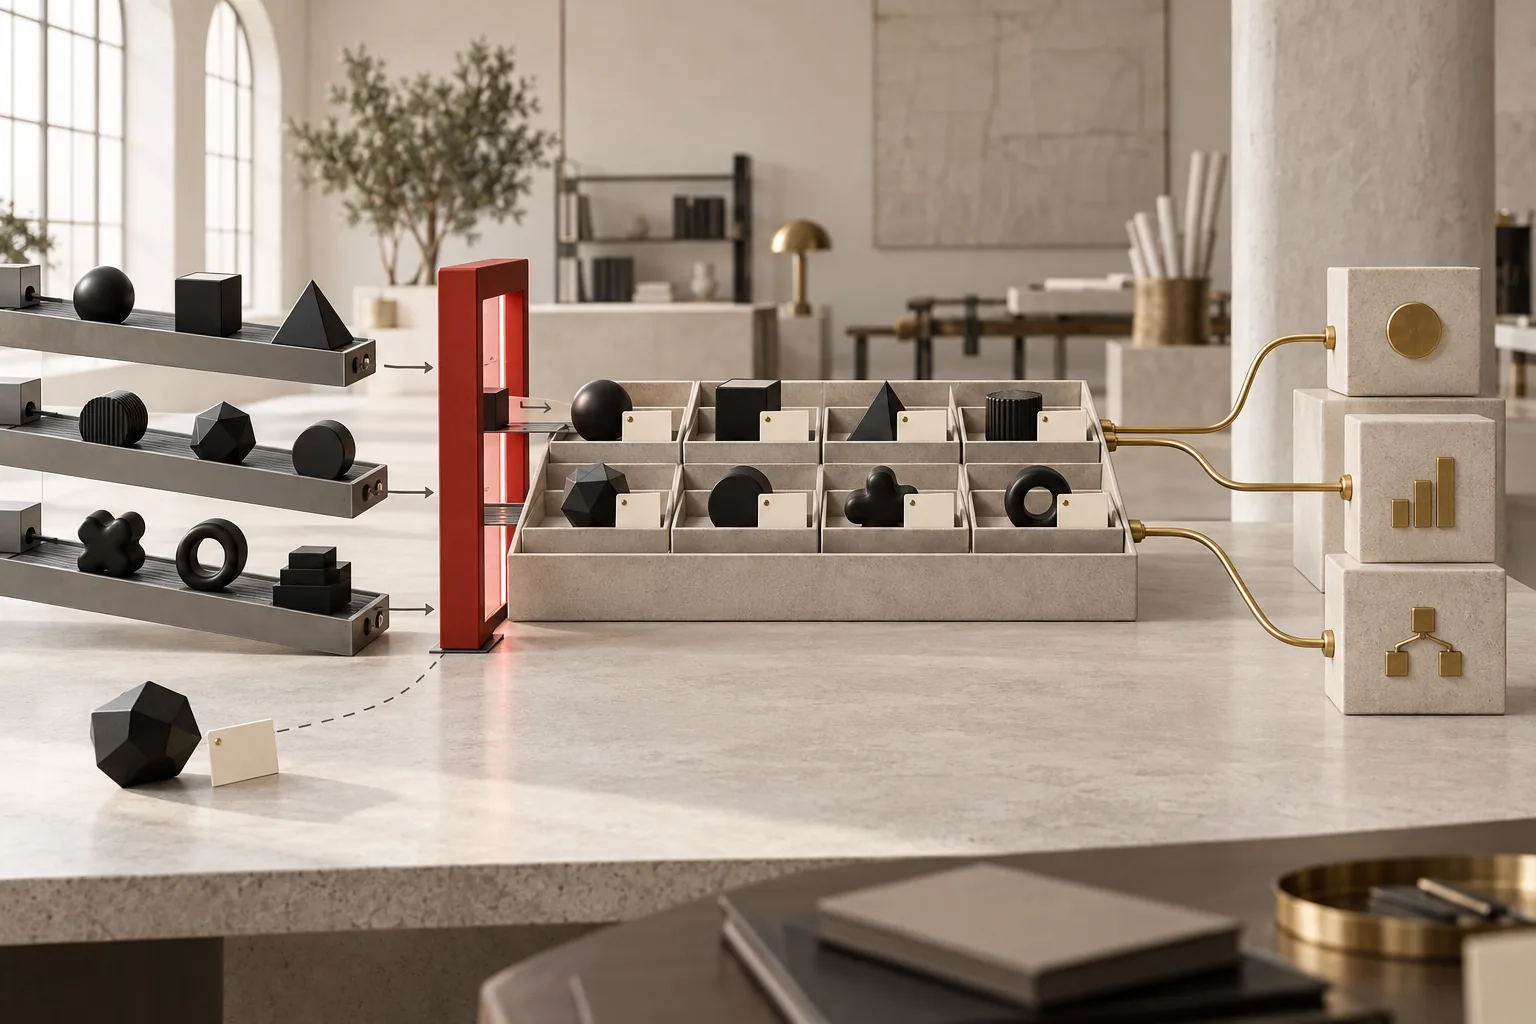
Ein KI-Inventar ist die kontrollierte Übersicht aller beruflich eingesetzten KI-Systeme und KI-gestützten Funktionen. Es verbindet jeden Einsatzfall mit Zweck, verantwortlichem Fachbereich, Anbieter, Unternehmensrolle, betroffenen Personen, Datenklassen, Systemzugriffen, Risikoeinordnung, Freigabestatus und den dazugehörigen Nachweisen. Damit wird aus einer Werkzeugliste ein steuerbarer Lebenszyklus.
Stand 21. September 2026 enthält die KI-Verordnung keine allgemeine Pflicht, alle KI-Anwendungen in einem internen Register namens ‚KI-Inventar‘ zu führen. Die Pflichten knüpfen jedoch an konkrete KI-Systeme, Rollen und Verwendungsweisen an. Die Bundesnetzagentur erläutert beispielsweise unterschiedliche Anforderungen für Anbieter und Betreiber sowie für verschiedene Risikostufen. Ein internes Inventar ist deshalb eine praktische Grundlage, aber kein automatischer Konformitätsnachweis.
Dieser Beitrag beschreibt einen betrieblichen Umsetzungsrahmen. Ob ein konkretes System unter die KI-Verordnung fällt, welche Risikoklasse gilt und welche Rechtsfolgen entstehen, muss im Einzelfall fachkundig geprüft werden.
Den Einsatzfall erfassen, nicht nur den Produktnamen
Ein Eintrag wie ‚KI-Assistent des Bürosoftware-Anbieters‘ reicht nicht. Dieselbe Funktion kann Texte zusammenfassen, Personalentscheidungen vorbereiten oder vertrauliche Vertragsdaten an einen externen Dienst übertragen. Zweck, Nutzerkreis, Eingaben, Ausgaben und Folgeaktionen verändern die rechtliche und betriebliche Bewertung. Legen Sie deshalb für klar abgrenzbare Einsatzfälle eigene Inventareinträge an und verknüpfen Sie sie mit dem gemeinsamen Produkt oder Vertrag.
Auch eine selbst entwickelte Anwendung ist nicht automatisch ein einzelnes KI-System. Ein Serviceprozess kann ein Sprachmodell, Dokumentenerkennung, klassische Regeln und mehrere Fachsysteme verbinden. Das Inventar sollte die fachliche Grenze beschreiben: Was löst den Ablauf aus, welche KI-Komponente erzeugt welche Ausgabe, wo entscheidet ein Mensch und welche Handlung wird anschließend im ERP, CRM, DMS oder Ticketsystem ausgeführt?
- zugekaufte eigenständige KI-Anwendungen und Assistenten
- KI-Funktionen innerhalb bereits eingesetzter Standardsoftware
- eigene Anwendungen, APIs, Automatisierungen und Agenten
- Pilotprojekte, Testzugänge und zeitlich begrenzte Versuche
- beruflich genutzte private Konten und andere nicht freigegebene Werkzeuge
- deaktivierte Anwendungen mit noch bestehenden Daten, Konten oder Nachweispflichten
Welche Felder in ein belastbares KI-Inventar gehören
Die erste Version sollte entscheidungsfähig, aber nicht überladen sein. Ein Pflichtkern ermöglicht die Triage; vertiefende Felder werden ergänzt, wenn Risiko, Daten oder Systemwirkung dies erfordern. Freitext allein erschwert spätere Auswertungen. Verwenden Sie deshalb kontrollierte Statuswerte und begründete Entscheidungen, ergänzt um Links zu Dokumenten und Prüfungen.
Der Produktname bleibt wichtig, ist aber nur ein Identitätsmerkmal. Für die Einstufung zählen insbesondere Zweckbestimmung und tatsächliche Verwendung. Die KI-Verordnung unterscheidet unter anderem Anbieter und Betreiber. Bei Hochrisiko-KI kann ein Betreiber nach Artikel 25 unter bestimmten Voraussetzungen selbst als Anbieter gelten – etwa bei Kennzeichnung mit dem eigenen Namen, einer wesentlichen Veränderung oder einer so geänderten Zweckbestimmung, dass das System hochriskant wird. Diese Rollenfrage gehört pro Einsatzfall in die Prüfung.
- stabile Inventar-ID, Bezeichnung, Status und verantwortlicher Fachbereich
- konkreter Zweck, Prozessschritt, Nutzergruppen und betroffene Personengruppen
- Anbieter, Produkt, Modell beziehungsweise Funktion und dokumentierter Versionsstand
- eigene Rolle: Betreiber, Anbieter oder weitere Rolle entlang der Wertschöpfungskette
- Eingabedaten, Datenklassen, Ausgaben, Empfänger und Speicherorte
- lesende und schreibende Zugriffe auf E-Mail, Dateien, ERP, CRM, DMS oder andere Systeme
- AI-Act-Prüfpunkte: verbotene Praxis, Hochrisikoindizien, Transparenzpflicht und sonstige Pflichten
- Datenschutzbezug, Sicherheitsprüfung, menschliche Aufsicht und definierter Stop-Weg
- Freigabestatus, Bedingungen, offene Maßnahmen, Prüfdatum und nächste Überprüfung
- Links zu Vertrag, Betriebsanleitung, Datenschutzprüfung, Testnachweisen und Änderungsverlauf
KI-Einsatzfälle aus mehreren Quellen zusammenführen
Ein Fragebogen an die Fachbereiche findet nur bekannte Anwendungen. Für eine belastbare Ersterfassung werden organisatorische und technische Quellen kombiniert: Beschaffung und Vertragsmanagement zeigen offiziell bestellte Werkzeuge; Identitäts- und Zugriffsverwaltung zeigt Konten und Berechtigungen; IT und Architektur kennen integrierte Funktionen; Datenschutz, Informationssicherheit und Fachbereiche kennen Datenflüsse und tatsächliche Nutzungsweisen.
Schatten-KI lässt sich nicht mit einer einmaligen Abfrage vollständig ausschließen. Der bessere Ansatz ist ein einfacher Melde- und Freigabeweg: Beschäftigte sollen neue Funktionen oder Versuche früh registrieren können, ohne sofort einen langen Projektprozess auszulösen. Ein kurzer Vorprüfungseintrag trennt harmlose Erkundung von einem Einsatz mit personenbezogenen Daten, Außenwirkung oder Systemaktionen.
- Software- und Vertragsbestand nach KI-Funktionen und Erweiterungen prüfen
- SSO-, Rollen- und API-Verbindungen auf tatsächlich aktive Nutzung abgleichen
- Fachbereiche nach konkreten Aufgaben statt nur nach Produktnamen befragen
- Automatisierungen und Integrationen auf eingebettete Modelle oder Klassifikatoren prüfen
- neue Anbieterfunktionen und Release-Änderungen in den Beschaffungsprozess zurückführen
Vom Fund zur freigegebenen Anwendung: sieben Zustände
Ein Inventar ohne Statuslogik wird zur Ablage. Jeder Eintrag benötigt einen eindeutigen Zustand und eine zulässige Folgeaktion. ‚Gefunden‘ bedeutet noch nicht ‚freigegeben‘; ‚geprüft‘ bedeutet nicht, dass alle Bedingungen umgesetzt wurden. Erst wenn Eigentümer, Nutzung, Daten, Rolle und Schutzmaßnahmen geklärt sind, kann ein begrenzter produktiver Einsatz freigegeben werden.
Der Prozess sollte Änderungen genauso behandeln wie Neueinführungen. Ein neues Modell, zusätzliche Datenquelle, erweiterter Nutzerkreis oder schreibender Systemzugriff kann die bestehende Beurteilung entwerten. Der Eintrag erhält deshalb einen Änderungsgrund, eine neue Version und eine gezielte Wiederholungsprüfung statt eines still überschriebenen Status.
- 1. Gemeldet: Werkzeug oder Funktion ist bekannt, Einsatz noch nicht eingeordnet
- 2. Vorprüfung: Zweck, Verantwortliche, Daten und Systemwirkung sind grob erfasst
- 3. In Prüfung: Rollen, Risiken, Verträge und Schutzmaßnahmen werden bewertet
- 4. Pilot freigegeben: Nutzung ist auf definierte Personen, Daten und Funktionen begrenzt
- 5. Produktiv freigegeben: Bedingungen, Aufsicht, Betrieb und Nachweise sind umgesetzt
- 6. Eingeschränkt oder gesperrt: Nutzung ist nur unter Auflagen zulässig oder gestoppt
- 7. Außer Betrieb: Zugänge, Daten, Integrationen und offene Nachweise werden kontrolliert beendet
Inventar, VVT, DSFA und IT-Asset-Liste nicht vermischen
Das Verzeichnis von Verarbeitungstätigkeiten beschreibt Verarbeitungstätigkeiten personenbezogener Daten. Eine Datenschutz-Folgenabschätzung untersucht eine voraussichtlich risikoreiche Verarbeitung vertieft. Eine IT-Asset- oder CMDB-Liste verwaltet technische Betriebsmittel und Abhängigkeiten. Ein Modellregister kann Versionen und technische Eigenschaften einzelner Modelle führen. Das KI-Inventar beantwortet dagegen, wo und wofür KI im Unternehmen eingesetzt wird und welche Steuerungsentscheidung dazu gilt.
Diese Nachweise dürfen aufeinander verweisen, sollten aber nicht in einer unübersichtlichen Gesamttabelle verschmelzen. Eine gemeinsame Inventar-ID verbindet den KI-Einsatzfall mit der VVT-Referenz, einer gegebenenfalls erforderlichen DSFA, dem Vertragsdatensatz, den technischen Assets und dem Freigabebeschluss. So kann jede Fachfunktion ihren Nachweis pflegen, ohne widersprüchliche Kopien derselben Fakten zu erzeugen.
Beispielprozess: KI-gestützte E-Mail-Klassifikation erfassen
Anwendungsszenario: Ein Serviceteam möchte eingehende E-Mails automatisch einem Vorgangstyp zuordnen. Der Inventareintrag benennt als Zweck die Klassifikation und Priorisierung, nicht pauschal ‚E-Mail-Automatisierung‘. Er erfasst das verwendete Modell, die Eingangspostfächer, mögliche personenbezogene und vertrauliche Inhalte, den Zugriff auf das Ticketsystem sowie die verantwortliche Serviceleitung.
In der Pilotphase darf die KI nur eine Kategorie vorschlagen; Mitarbeitende bestätigen sie vor der Anlage. Eine spätere Erweiterung auf automatische Antworten oder schreibende CRM-Aktionen ist keine bloße Detailänderung. Sie verändert Empfänger, Wirkung und Systemrechte und löst eine erneute Prüfung aus. Der Inventareintrag verweist auf Datenschutzbewertung, Berechtigungskonzept, Testfälle, Freigabebedingungen und den dokumentierten Abschaltweg.
Verantwortung und Prüfereignisse im Betrieb verankern
Jeder Eintrag benötigt einen fachlichen Eigentümer, der Zweck und zulässige Nutzung verantwortet, sowie erreichbare Ansprechpersonen für IT, Datenschutz und Informationssicherheit. Eine zentrale Stelle kann Methode und Qualität sichern, aber nicht die tatsächliche Verwendung in jedem Fachprozess erraten. Freigaben sollten deshalb gemeinsam und risikobasiert erfolgen.
Ein Kalendertermin allein hält das Inventar nicht aktuell. Definieren Sie Ereignisse, die eine Prüfung auslösen: Anbieter- oder Modellwechsel, neue Funktionen, zusätzliche Datenarten, anderer Zweck, neue Personengruppe, Systemintegration, Vorfall oder geänderte rechtliche Vorgabe. Ergänzend verhindert eine regelmäßige Bestätigung durch die Fachverantwortlichen, dass nicht mehr genutzte Einträge dauerhaft als aktiv erscheinen.
- Fachbereich bestätigt Zweck, Prozessgrenze und tatsächliche Verwendung
- IT bestätigt Identität, Integration, Berechtigungen und Betriebsweg
- Datenschutz und Informationssicherheit prüfen nur die jeweils einschlägigen Fragen
- Einkauf beziehungsweise Vertragsmanagement verbindet Anbieterunterlagen und Änderungen
- eine benannte Freigabestelle entscheidet über Status, Bedingungen und Wiedervorlage
In vier Wochen zu einem arbeitsfähigen ersten KI-Inventar
Beginnen Sie mit Entscheidungsfähigkeit statt Vollständigkeitsversprechen. In Woche eins werden Datenmodell, Statuswerte, Rollen und eine einfache Meldestrecke festgelegt. Woche zwei führt Beschaffung, IT-Bestand und Fachbereichsabfragen zusammen. In Woche drei werden Einsatzfälle mit Außenwirkung, personenbezogenen Daten, Personalbezug oder schreibenden Systemrechten priorisiert geprüft. Woche vier überführt offene Punkte in Verantwortlichkeiten und einen regelmäßigen Änderungsprozess.
Messen Sie nicht nur die Zahl der Einträge. Aussagekräftiger sind der Anteil mit eindeutigem Eigentümer, die Zeit von der Meldung bis zur Vorprüfung, offene kritische Bedingungen, überfällige Überprüfungen und deaktivierte Zugänge nach Außerbetriebnahme. Ein wachsendes Inventar kann anfangs ein gutes Zeichen sein: Es zeigt, dass bislang unsichtbare Nutzung in einen steuerbaren Prozess gelangt.
Quellen und fachliche Grundlagen
Für die rechtliche und technische Einordnung wurden die folgenden Primärquellen herangezogen. Der Beitrag ersetzt keine Prüfung des konkreten Einzelfalls.
- EUR-Lex: Konsolidierte Fassung der Verordnung (EU) 2024/1689, Stand 27. Juli 2026
- Bundesnetzagentur: Definitionen von KI-System, Anbieter und Betreiber, abgerufen am 21. September 2026
- Bundesnetzagentur: Akteure und Pflichten nach der KI-Verordnung, abgerufen am 21. September 2026
- Europäische Kommission: Leitlinien zu Transparenzpflichten für Anbieter und Betreiber, 20. Juli 2026
- Datenschutzkonferenz: Orientierungshilfe Künstliche Intelligenz und Datenschutz, 6. Mai 2024